
Das Sicherheitsmanagement in Organisationen basiert oftmals auf etablierten Standards wie dem Grundschutz und der Einführung eines ISMS. Besonders für Betreiber Kritischer Infrastruktur besteht die Herausforderung, komplexe Netzwerke und Versorgungseinrichtungen dauerhaft widerstandsfähig gegenüber Ausfällen oder Angriffen zu machen. Hier spielt die Zertifizierung nach ISO 27001 eine entscheidende Rolle, weil damit nicht nur die technischen und organisatorischen Maßnahmen dokumentiert werden, sondern auch die Prozesse der laufenden Risikobewertung. Im Rahmen dieser Bewertungen müssen Unternehmen regelmäßig prüfen, wie sich ihre Sicherheitsmaßnahmen auf die jeweiligen Risiken auswirken und ob neue Technologien oder Geschäftsprozesse zusätzliche Schwachstellen schaffen. Die Wirtschaftlichkeit darf dabei nicht außer Acht gelassen werden, und so wird jedes Invest in Sicherheit auch unter dem Gesichtspunkt des Return on Security Investment bewertet. Ein Unternehmen könnte beispielsweise entscheiden, für die digitale Steuerung eines Kraftwerks eine umfassende Kontrolle aller Zugriffe mit modernen Sicherheitsarchitekturen zu implementieren, sofern das Risiko einschneidender Störungen als hoch eingestuft wird und eine solche Investition sich langfristig rechnet.
Angreifer verfolgen vielfältige Strategien, um technische und menschliche Schwächen auszunutzen. Ein denkbares Beispiel: Mitarbeitende in einem Unternehmen erhalten eine E-Mail mit einem schädlichen Anhang – ein klassischer Angriffsvektor, der Malware auf dem System installieren kann. Ebenso können durch Phishing gezielt Anmeldedaten entwendet werden, mit denen Hacker später sensible Informationen abgreifen. Ransomware wiederum verschlüsselt wichtige Dateien und fordert Lösegeld für deren Freigabe, was nicht nur den Betrieb behindern, sondern auch die Geschäftsbeziehungen in Gefahr bringen kann. Social Engineering ist darauf ausgelegt, durch gezielte Täuschung menschliches Fehlverhalten auszunutzen und auf diese Weise an interne Betriebsgeheimnisse zu gelangen; oft werden dazu persönliche oder betriebsinterne Details aus früheren Angriffen missbraucht. Auch Spam, also unerwünschte und massenhaft verbreitete Nachrichten, die häufig automatisiert versendet werden, erhöhen das Risiko, dass einzelne Mitarbeitende versehentlich auf bösartige Inhalte zugreifen. Zudem stellt Spoofing eine ernsthafte Gefahr dar, indem es Absenderadressen oder Webseiten fälscht, um das Vertrauen der Zielpersonen zu erschleichen und bestehende Verteidigungsmechanismen zu umgehen.
Ein aussagekräftiges Lagebild setzt voraus, dass Unternehmen ihre eingesetzte Software systematisch dokumentieren. Mit Hilfe einer Software Bill of Materials lässt sich genau nachvollziehen, welche Komponenten im Unternehmen laufen und welches Potenzial für Schwachstellen besteht. Damit wird Transparenz geschaffen, sobald Updates oder Patches erforderlich sind – besonders wichtig bei der Integration vieler Open-Source-Bibliotheken. Ein modernes Schwachstellenmanagement ist unabdingbar, um neue und bestehende Risiken kontinuierlich zu beobachten und zu priorisieren. Dazu gehört, neben internen Prüfungen und der Analyse von Herstellerwarnungen, auch das Einholen aktueller Hinweise von außen. Dienste, die Threat Intelligence bereitstellen, helfen dabei, Bedrohungen gezielt zu identifizieren und Gegenmaßnahmen auszuwählen, etwa indem sie Echtzeit-Informationen über entdeckte Angriffe und aktuelle Exploits bereitstellen. Auch OSINT wird genutzt, um öffentlich zugängliche Erkenntnisse zu Schwachstellen oder Angriffsmethoden auszuwerten und in ein Gesamtbild einzubetten, welches für eine gezielte Reaktion genutzt werden kann.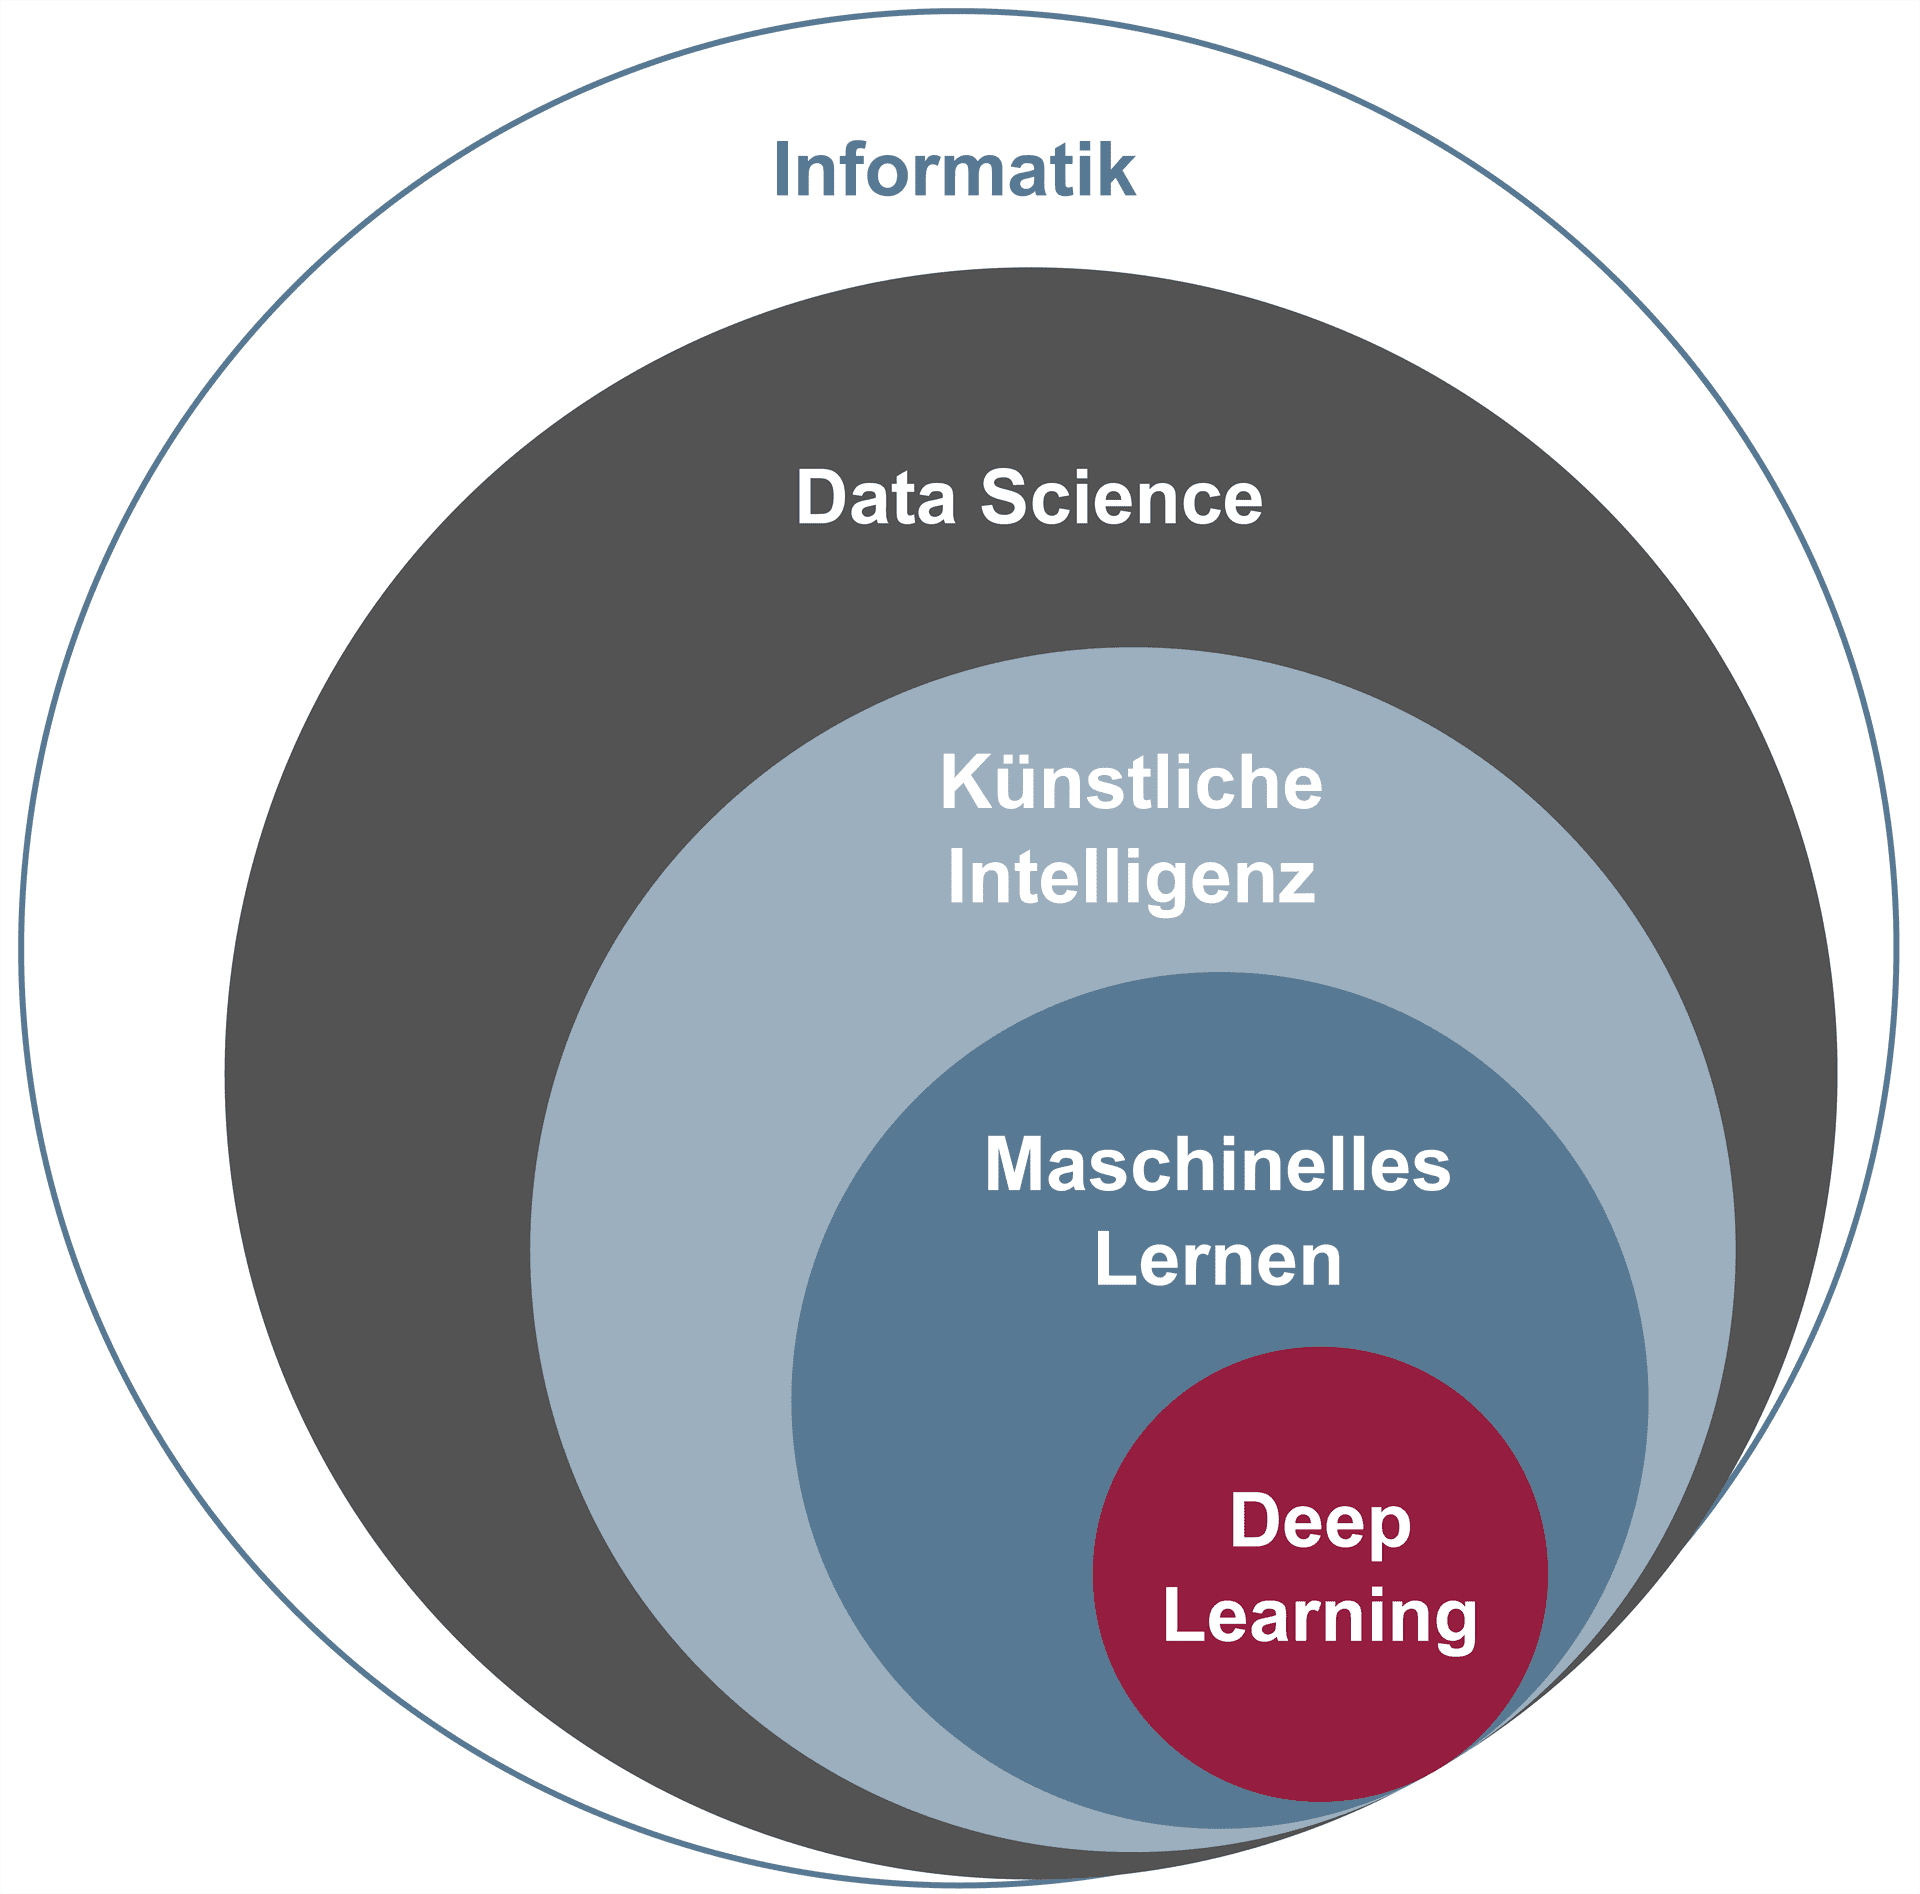
Die technischen Schutzmechanismen wirken auf verschiedenen Ebenen. Authentifikation ist der Kern jeder sicheren Anmeldung und erfordert oftmals starke Passwörter sowie ergänzende Faktoren wie einen kryptographisch sicheren Schlüssel auf einem TPM oder einem HSM, das speziell zum Schutz sensibler Schlüsselmaterialien eingesetzt wird. Bei besonders kritischen Anwendungen können HSMs für die zentrale Verwaltung und Absicherung aller Schlüssel im Unternehmen sorgen. Um zu verhindern, dass automatisierte Programme missbräuchlich auf Systeme zugreifen, kommt häufig ein CAPTCHA zum Einsatz, mit dem Nutzer als echte Menschen verifiziert werden. Die Firewall dient der Filterung des ein- und ausgehenden Netzverkehrs und kann mittels Regelwerken verschiedene Kommunikationsarten blockieren, um bekannte Angriffswege auszuschließen. Sensible Schlüsselpaare, beispielsweise für die asymmetrische Verschlüsselung nach RSA, sollten niemals offen gespeichert werden, sondern möglichst in einer gesicherten Umgebung verbleiben. Die Verschlüsselung des Datenverkehrs durch TLS schützt übertragenen Inhalt vor neugierigen Dritten und sorgt dafür, dass Integrität und Vertraulichkeit gewahrt bleiben. Zero Trust als moderner Ansatz fordert, dass keine Netzwerkzone pauschal als vertrauenswürdig eingestuft wird, sondern jede Zugriffsanfrage – egal ob intern oder extern – nach dem konkreten Kontext überprüft wird, etwa durch kontinuierliche Überwachung und Ereignisanalyse.
Das Wissen um Cyber-Sicherheit ist auch eine Frage der Aufklärung und Sensibilisierung in der digitalen Gesellschaft. Die Privatsphäre des Einzelnen zu schützen, erfordert nicht nur technische Maßnahmen, sondern auch das Bewusstsein dafür, wie persönliche Daten verwendet werden. Konzepte wie die Blockchain werden diskutiert, um Datensicherheit und Vertrauen in digitale Prozesse zu erhöhen, beispielsweise indem Transaktionen und Protokolle fälschungssicher und nachvollziehbar gestaltet werden. Gleichzeitig bewirken Filterblasen, dass Nutzer häufig nur auf ähnliche Informationen stoßen und so der Blick auf vielfältige Bedrohungslagen eingeschränkt bleibt; dies kann dazu führen, dass Sicherheitsrisiken übersehen oder unterschätzt werden. Entwicklungen im Bereich der Künstlichen Intelligenz werfen neue Fragen auf, insbesondere im Hinblick auf die hypothetische Singularität, bei der Maschinen menschenähnliche Entscheidungsfähigkeit erreichen könnten und damit sowohl neue Chancen als auch bislang unerkannte Risiken für den Schutz digitaler Systeme entstehen. Um diesen Herausforderungen zu begegnen, bietet ein Lehrbuch Cyber-Sicherheit von Pohlmann eine systematische Einführung in die Prinzipien und Architekturen moderner Schutzkonzepte und trägt so zur Schaffung eines fundierten Fachwissens in einer sich rasant wandelnden Welt bei.
Zusammenfassend zeigt sich, dass bewusste Strategien und vielseitige technische wie organisatorische Maßnahmen unerlässlich sind, um in einer digital geprägten Gesellschaft robusten Schutz zu etablieren. Bleibende Wachsamkeit, zielgerichtete Weiterentwicklung von Know-how und die Bereitschaft zur Fortbildung unterstützen langfristig die Effektivität aller Bemühungen im Bereich Cyber-Sicherheit.